Bedanya Data Center Biasa dan Data Center AI
Perkembangan teknologi informasi dalam beberapa dekade terakhir telah mengubah lanskap bisnis dan kehidupan sehari-hari secara fundamental.


Dalam ekosistem cybersecurity modern, kecepatan dan ketepatan informasi adalah kunci utama pertahanan digital. Setiap hari, ribuan pengembang, peneliti keamanan (security researcher), ethical hacker, dan tim respons insiden (Incident Response) menemukan celah keamanan (vulnerability) baru pada berbagai perangkat lunak maupun perangkat keras. Tanpa adanya sistem penamaan yang baku, industri keamanan siber akan mengalami kekacauan komunikasi.
Di sinilah CVE (Common Vulnerabilities and Exposures) mengambil peran sebagai "bahasa universal" yang menghubungkan seluruh praktisi keamanan siber di seluruh dunia. Artikel ini membahas secara mendalam mengenai struktur, mekanisme kerja, dampak ekosistem, hingga peran strategis CVE dalam menjaga integritas infrastruktur digital global.
Apa Itu Kode CVE?
CVE, singkatan dari Common Vulnerabilities and Exposures, adalah sistem pendaftaran publik berstandar internasional yang memberikan nomor identifikasi unik pada setiap celah keamanan (vulnerabilities) dan paparan risiko (exposures) yang telah terverifikasi.
Sistem ini dikembangkan dan dikelola oleh MITRE Corporation sejak tahun 1999 dengan dukungan pendanaan dari Cybersecurity and Infrastructure Security Agency (CISA), sebuah lembaga di bawah Departemen Keamanan Dalam Negeri Amerika Serikat.
Setiap kode CVE berlaku layaknya nomor identitas tunggal. Apabila suatu celah keamanan diberi identitas unik, seluruh sistem pemindai (vulnerability scanner), basis data ancaman (threat intelligence), dan dokumen perbaikan (patch release) di seluruh dunia akan mengacu pada kode yang sama.
Sejarah Singkat dan Mengapa CVE Dibutuhkan
Sebelum standar CVE diperkenalkan pada akhir dekade 1990-an, industri keamanan siber mengalami masalah fragmentasi informasi yang parah (vulnerability database silos):
Konflik Penamaan (Disparitas Istilah): Vendor alat pemindai A memberi nama sebuah celah keamanan dengan 'Buffer Overflow Vendor X', sementara Vendor B menamainya 'Memory Corruption Bug 1998'. Akibatnya, administrator jaringan kesulitan memastikan apakah kedua alat tersebut mendeteksi ancaman yang sama.
Ketiadaan Tolok Ukur Integrasi: Alat pemindai kerentanan tidak bisa saling bersinkronisasi atau berbagi data telemetry secara otomatis.
Risiko Salah Penanganan (Miscommunication): Tim IT sering kali menerapkan patch yang salah atau melewatkan pembaruan penting karena kebingungan acuan nama kerentanan.
Peluncuran CVE pada September 1999 dengan 321 entitas awal berhasil menyatukan perspektif global, mengeliminasi redundansi, dan membangun fondasi bagi pertahanan siber terintegrasi.
Anatomi dan Struktur Kode CVE
Format penulisan kode CVE dirancang agar sederhana namun terstruktur secara sistematis.
CVE - YYYY - NNNN...
Prefix "CVE": Penanda resmi bahwa entitas tersebut terdaftar dalam katalog CVE.
Tahun (YYYY): Menunjukkan tahun ketika nomor CVE tersebut dialokasikan secara resmi oleh otoritas terkait, atau tahun saat kerentanan tersebut pertama kali dipublikasikan. (Catatan: Tahun ini tidak selalu sama dengan tahun celah tersebut diciptakan oleh pengembang).
Nomor Urut (Sequence Number): Deretan angka unik yang diberikan untuk membedakan kerentanan satu dengan lainnya pada tahun yang sama.
Perubahan Format Digit (2014):
Dahulu, nomor urut CVE dibatasi hanya 4 digit (CVE-YYYY-0001 hingga CVE-YYYY-9999). Namun, seiring pesatnya penemuan celah keamanan akibat pertumbuhan perangkat IoT dan aplikasi web, sejak 1 Januari 2014 MITRE memperluas format urutan menjadi 5 digit atau lebih (contoh: CVE-2014-1234567).
Siklus Hidup dan Cara Kerja Pengalokasian CVE
Proses penerbitan kode CVE tidak terjadi secara instan, melainkan melalui tahapan tata kelola yang ketat (Vulnerability Management Lifecycle):
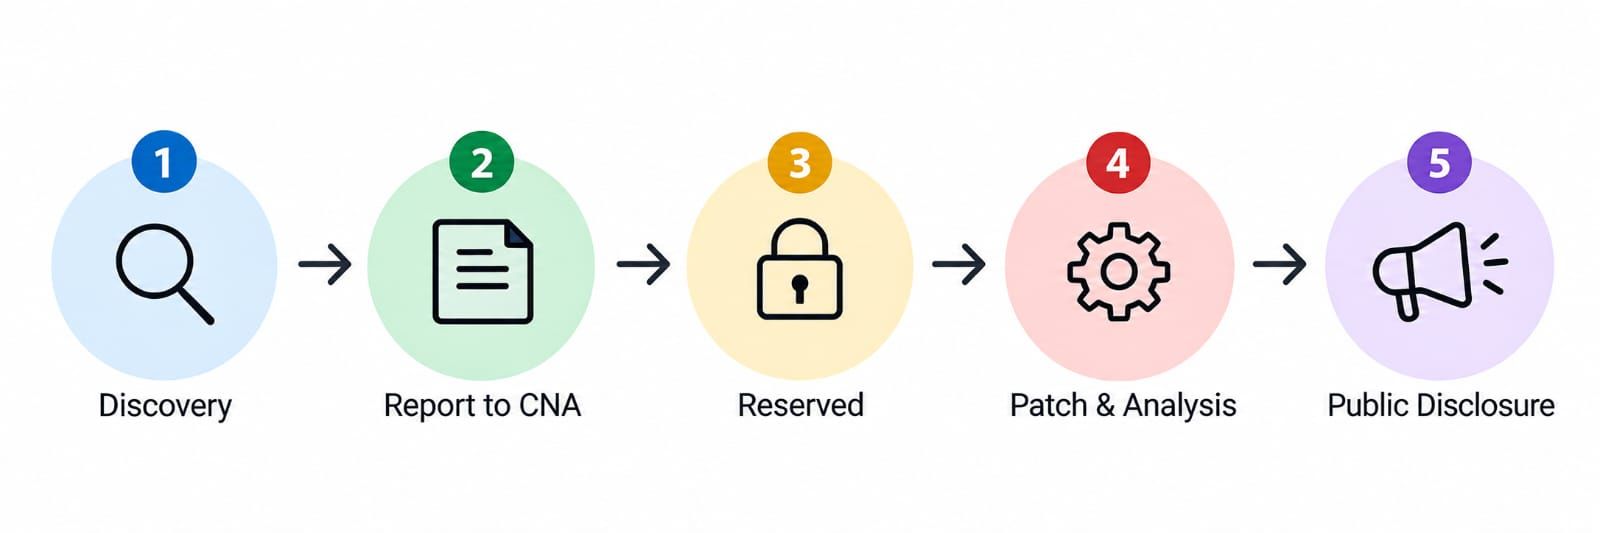
Penemuan (Discovery): Peneliti keamanan menemukan bug yang berdampak pada keamanan sistem.
Pelaporan ke CNA (CVE Numbering Authority): Peneliti melaporkan temuan tersebut kepada CNA. CNA adalah entitas yang berwenang menerbitkan kode CVE. Saat ini terdapat ratusan CNA yang terdiri dari perusahaan teknologi raksasa (Google, Apple, Microsoft), vendor keamanan, hingga lembaga riset.
Reservasi ID (Reserved Status): CNA mengalokasikan nomor CVE dengan status Reserved. Detail teknis celah disimpan secara rahasia untuk memberikan waktu kepada vendor dalam membuat perbaikan (patch). Proses ini dikenal sebagai Coordinated Vulnerability Disclosure (CVD).
Pengujian dan Pembuatan Patch: Vendor merilis perbaikan perangkat lunak untuk menutupi celah keamanan tersebut.
Publikasi Resmi (Public Disclosure): Setelah patch tersedia, rincian teknis dibuka untuk umum dan status CVE diperbarui menjadi Public di basis data resmi.
Sinergi Ekosistem: Hubungan CVE, NVD, dan CVSS
Untuk memberikan perlindungan menyeluruh, sistem CVE bekerja secara terintegrasi dengan dua elemen penting lainnya dalam ekosistem keamanan siber:
| Komponen | Institusi Pengelola | Peran & Fungsi Utama |
|---|---|---|
| CVE | MITRE Corporation / CISA | Katalog Penamaan: Memberikan identitas dan deskripsi singkat kerentanan. |
| NVD (National Vulnerability Database) | NIST (National Institute of Standards and Technology) | Basis Data Analisis: Memperkaya data CVE dengan informasi teknis, daftar produk terdampak (CPE), dan tautan perbaikan. |
| CVSS (Common Vulnerability Scoring System) | FIRST.org | Metrik Penilaian Risiko: Mengukur tingkat keparahan kerentanan pada skala 0,0%u201310,0. |
Contoh Kasus Nyata:
Pada kerentanan Log4Shell (salah satu celah paling berdampak dalam sejarah internet):
Kode CVE: CVE-2021-44228
Analisis NVD: Ditemukan pada pustaka pemutakhiran Log4j versi 2.0-beta9 hingga 2.14.1.
Skor CVSS v3: 10.0 (Critical), Memungkinkan Remote Code Execution (RCE) tanpa autentikasi.
Tantangan Sistem CVE di Masa Depan
Meskipun CVE menjadi standar emas global, terdapat beberapa tantangan yang terus dievaluasi oleh komunitas siber:
Eksplosivitas Jumlah Kerentanan: Seiring bertambahnya perangkat terkoneksi (IoT, AI, Cloud), volume pengajuan CVE meningkat sangat cepat sehingga menuntut otomatisasi penuh pada proses verifikasi.
Risiko Zero-Day Exploitation: Adanya jeda waktu antara pembuatan patch dan publikasi CVE kadang dimanfaatkan oleh peretas (threat actor) untuk mengeksploitasi sistem yang belum sempat diperbarui.
Skalabilitas CNA: Menjaga standar kualitas dan konsistensi analisis di antara ratusan organisasi CNA di seluruh dunia membutuhkan koordinasi yang berkelanjutan.
Sistem CVE (Common Vulnerabilities and Exposures) bukan sekadar daftar nomor acak, melainkan pondasi utama dari tata kelola pertahanan siber global. Dengan menyediakan identitas tunggal yang transparan dan terstandarisasi, CVE memungkinkan kolaborasi Lintas negara dan antar-organisasi untuk merespons ancaman digital secara cepat, tepat, dan terukur.
Perkembangan teknologi informasi dalam beberapa dekade terakhir telah mengubah lanskap bisnis dan kehidupan sehari-hari secara fundamental.
Pemerintah secara resmi menyiapkan alokasi anggaran sekitar Rp12 triliun untuk menyalurkan Bantuan Subsidi Upah (BSU) 2026 yang...
Bikin server sering lemot gara-gara disk penuh? Pelajari bagaimana S3 Object Storage menyelesaikan masalah skalabilitas media aplikasi...
Siap mengubah cara kerja bisnis Anda menjadi lebih modern? Konsultasikan kebutuhan sistem informasi atau website Anda bersama kami sekarang secara gratis.